Bộ Tư pháp Hoa Kỳ đang cảnh báo rằng tin tặc làm việc cho chế độ Bắc Triều Tiên ngày càng dựa vào người Mỹ để tạo điều kiện cho việc hack các công ty Hoa Kỳ.
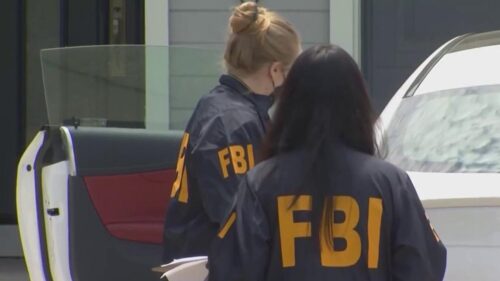
Trong một thông báo vào thứ Ba, các công tố viên cho biết họ đã truy tố và bắt giữ ít nhất hai người, đồng thời tiến hành khám xét hàng chục “trang trại máy tính xách tay” bị tình nghi ở Texas. Các máy tính này được cho là đã được người Triều Tiên sử dụng để truy cập từ xa vào các công ty Mỹ và đánh cắp dữ liệu nhạy cảm.
Theo Bộ Tư pháp, giới chức liên bang đã thu giữ hơn 180 máy tính mà họ tin rằng các công ty Hoa Kỳ đã gửi cho nhân viên mới của họ, mà không nhận ra rằng đó là các gián điệp Triều Tiên bị trừng phạt, những người đã sử dụng danh tính bị đánh cắp của công dân Hoa Kỳ để có được việc làm. Bộ Tư pháp cho biết họ đã đột kích hơn 40 trang trại máy tính xách tay trên khắp Texas, con số lớn nhất được công bố về nhà và nơi ở được sử dụng để tạo điều kiện cho các cuộc tấn công của Triều Tiên, do ít nhất hai người tạo điều kiện người Mỹ sở hữu.
CrowdStrike, công ty đã giúp FBI điều tra và ngăn chặn các hoạt động mới nhất của Triều Tiên, cho biết các trang trại máy tính xách tay là “thiết yếu” đối với Triều Tiên trong việc giúp các tin tặc của họ vượt qua các thách thức về thể chất, tài chính và pháp lý khi không có mặt tại Hoa Kỳ.
Các công tố viên cho biết ít nhất 70 công ty tại Hoa Kỳ đã bị tin tặc xâm nhập, những kẻ được cho là đã tạo ra khoảng 3 triệu đô la tiền thu lợi bất chính. Bộ Tư pháp không nêu tên các công ty bị ảnh hưởng, nhưng mô tả họ thuộc các lĩnh vực chăm sóc sức khỏe, hỗ trợ mạng, bán lẻ, truyền thông và sản xuất trên khắp Ohio và 16 tiểu bang khác, bao gồm cả Đặc khu Columbia.
“Ngày càng có nhiều, nhân viên IT của Triều Tiên đang tìm đến việc tuyển dụng những người tạo điều kiện người Mỹ để chống lại các biện pháp phát hiện ngày càng tốt hơn của khu vực tư nhân và các hành động thực thi pháp luật. Những nhân viên này đang thuê người tạo điều kiện để hoàn thành nhiều nhiệm vụ hơn, và trong một số trường hợp, giao toàn bộ công việc cho các bên thứ ba là người nước ngoài,” Bộ Tư pháp cho biết.
Thông thường, tin tặc Triều Tiên sử dụng địa chỉ email trông thật, hồ sơ LinkedIn giả mạo và các tài khoản truyền thông xã hội và trực tuyến mở rộng làm vỏ bọc cho các hoạt động của họ.
Trong một thông báo dịch vụ công riêng biệt, FBI cho biết có “hàng nghìn” nhân viên IT do nhà nước Triều Tiên kiểm soát đang làm việc cho các công ty phương Tây, điều này “đặt ra một mối đe dọa nội bộ đáng kể về an ninh quốc gia và trộm cắp tài sản trí tuệ.”
Đây là làn sóng mới nhất về các vụ bắt giữ, truy tố và hành động thực thi nhắm vào các hoạt động của Triều Tiên tại Hoa Kỳ trong những năm gần đây. Chế độ ly khai đã sử dụng kế hoạch “nhân viên IT từ xa” này để cho phép người Triều Tiên có được việc làm tại các công ty Hoa Kỳ và Châu Âu, kiếm tiền lương, sau đó đánh cắp thông tin nhạy cảm và tài sản trí tuệ khi còn là nhân viên. Sau đó, các công ty nạn nhân bị tống tiền để trả thêm cho tin tặc.
Kế hoạch nhân viên IT từ xa là một trong nhiều nguồn thu nhập bất hợp pháp mà chế độ Triều Tiên tìm cách tạo ra, bao gồm cả việc hack các sàn giao dịch tiền điện tử và các dự án nhà phát triển mã nguồn mở, với mục đích tài trợ cho chương trình vũ khí hạt nhân bị quốc tế trừng phạt. Chế độ này được cho là đã đánh cắp ít nhất 2 tỷ đô la tiền điện tử chỉ riêng trong năm 2025.
Các chuyên gia về Triều Tiên cho rằng số lượng công ty bị hack và số lượng tiền điện tử bị đánh cắp có khả năng cao hơn nhiều so với báo cáo. Theo tin từ TechCrunch ngày 13 tháng 10 năm 2026.