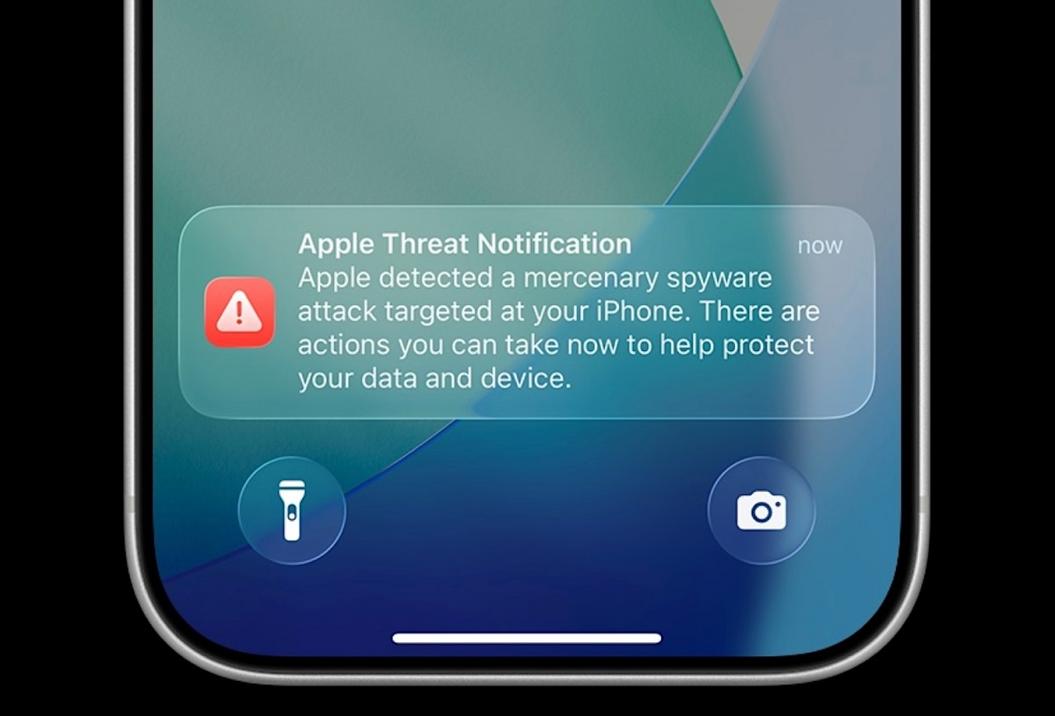
Chính phủ Hoa Kỳ vừa đưa ra cảnh báo rằng các chính trị gia và nhân vật công chúng đã trở thành mục tiêu của phần mềm gián điệp do nhà nước hậu thuẫn. Thông tin này được đưa ra chỉ vài ngày sau khi Apple bắt đầu gửi thông báo đến các nạn nhân, cảnh báo về khả năng iPhone của họ đã bị xâm nhập.
Theo văn phòng an ninh mạng liên bang của Hoa Kỳ, còn gọi là BSI, cơ quan này đã nhận thức được việc các thành viên của Bundestag (quốc hội Đức) và các cá nhân nổi tiếng khác đã nhận được cảnh báo từ Apple về nguy cơ bị tấn công mạng.
Phát ngôn viên của chính phủ Đức, Stefan Kornelius, cho biết Berlin đang “xem xét vụ việc và cảnh báo một cách rất nghiêm túc”, tuy nhiên ông không tiết lộ danh tính của những người trong chính phủ liên bang bị nhắm mục tiêu.
Apple định kỳ gửi các thông báo cảnh báo mối đe dọa cho những người mà họ cho là có thể đã bị nhắm mục tiêu bởi phần mềm gián điệp. Loại phần mềm này có khả năng đánh cắp tin nhắn, dữ liệu vị trí và các thông tin nhạy cảm khác từ điện thoại. Các cuộc tấn công này thường dựa vào các lỗ hổng zero-click, có nghĩa là chúng có thể xâm nhập thiết bị một cách gần như vô hình mà không cần nạn nhân nhấp vào liên kết hay mở tệp tin.
Apple không quy kết các cuộc tấn công cho các chính phủ cụ thể hay xác nhận liệu điện thoại của một người có thực sự bị xâm phạm hay không. Vì lý do này, BSI khuyến cáo rằng bất kỳ ai nhận được thông báo cảnh báo từ Apple “nên giả định rằng thiết bị của họ có thể đã bị xâm phạm.”
Ngoài Đức, một số người ở các quốc gia khác cũng nhận được cảnh báo tương tự từ Apple. Radwan Mortada, một nhà làm phim sống tại Beirut, cho biết anh đã nhận được thông báo mới cảnh báo rằng Apple đã phát hiện “một cuộc tấn công khác nhắm vào thiết bị của bạn”, sau một vụ tấn công phần mềm gián điệp trước đó vào năm 2021.
Hiện vẫn chưa rõ ai đứng sau các cuộc tấn công phần mềm gián điệp mới nhất này, hoặc chính phủ nào có thể đã dàn dựng việc nhắm mục tiêu. Theo thông báo mà Mortada nhận được, Apple cho biết lô thông báo cảnh báo gần đây nhất đã được gửi đến người dùng ở 99 quốc gia.
Vụ việc một lần nữa cho thấy sự mập mờ trong hoạt động đằng sau số lượng ngày càng tăng các cuộc tấn công nhắm vào các thành viên xã hội dân sự. Các chính phủ hiếm khi tự xây dựng những công cụ này. Thay vào đó, nhiều nước mua chúng từ các nhà cung cấp tư nhân, thường được gọi là những nhà sản xuất “phần mềm gián điệp đánh thuê”. Một trong những cái tên nổi tiếng nhất là NSO Group của Israel, nhà sản xuất phần mềm gián điệp Pegasus gây tranh cãi. Theo báo cáo, cơ quan luật pháp liên bang của Đức, BKA, đã mua quyền truy cập vào Pegasus vào năm 2019.
Thông tin này được cung cấp bởi TechCrunch ngày 2 tháng 11 năm 2026.