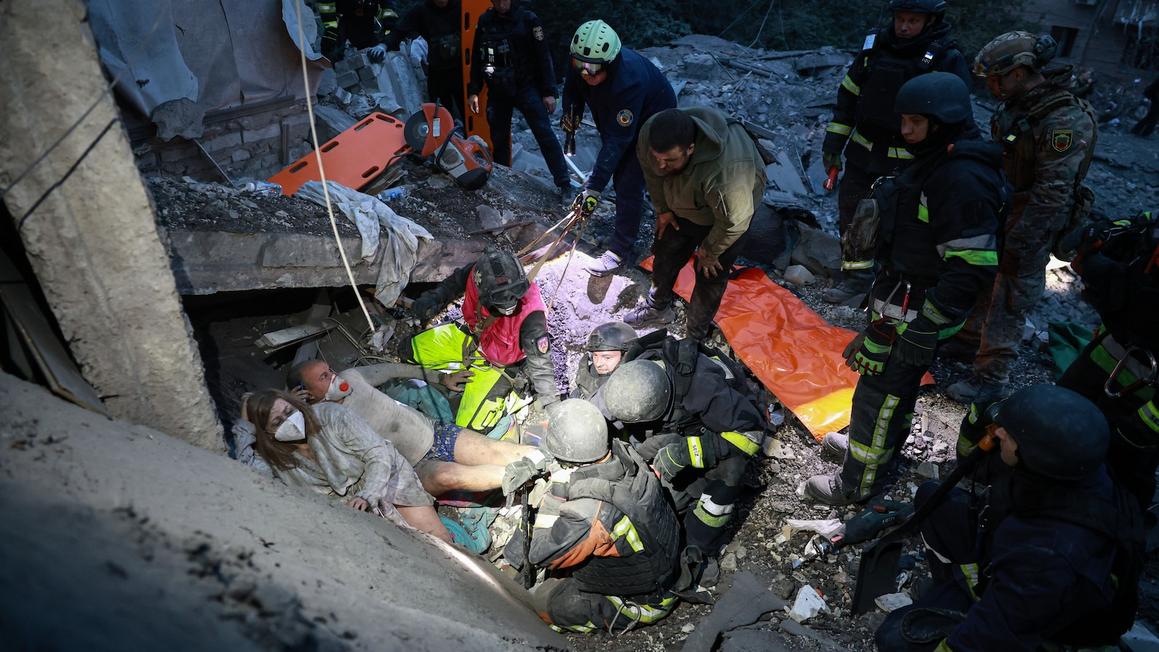
Giới chức cả Ukraine và Nga đều cho biết các ứng dụng cảnh báo khẩn cấp trên di động của họ đã trở thành mục tiêu của các cuộc tấn công mạng vào tối Chủ Nhật. Tại Ukraine, người dân thủ đô Kyiv đã nhận được những tin nhắn giả mạo cảnh báo về nguy cơ phóng xạ hạt nhân cao.
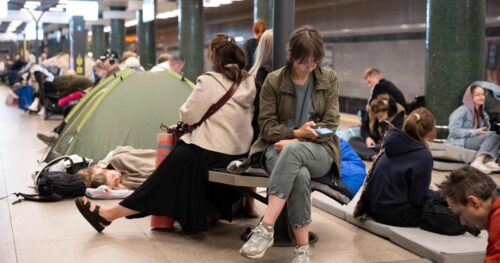
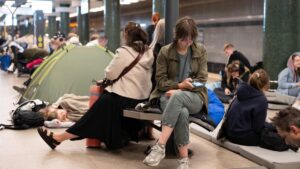
Kênh báo động không kích của Ukraine thông báo trên Telegram rằng “các bên không được ủy quyền” đã can thiệp vào hoạt động của ứng dụng, khiến ứng dụng này tạm thời bị đình chỉ. Họ cảnh báo người dùng không nhấp vào các liên kết trong “thông báo đáng ngờ”. Ứng dụng này, vốn là công cụ quan trọng giúp người dân Ukraine tìm nơi trú ẩn an toàn, đã được khôi phục trong đêm.
Các tin nhắn giả mạo này đưa ra những tuyên bố sai sự thật về mức độ phóng xạ cao, mối đe dọa hóa học và tình trạng bất ổn công cộng tại Kyiv. Chúng được viết bằng tiếng Anh với lỗi chính tả, ngữ pháp và cả tiếng Nga lẫn tiếng Ukraine.
Một trong các bài đăng giả mạo đã đề cập đến nhóm tin tặc Hitcore. Theo kênh Telegram Mash của Nga, có liên hệ với các cơ quan an ninh, nhóm Hitcore đã nhận trách nhiệm về vụ tấn công, tuy nhiên tuyên bố này chưa được xác minh độc lập.
Trung tâm Chống Thông tin Sai lệch của Ukraine kêu gọi người dùng theo dõi các kênh khẩn cấp trên mạng xã hội và dựa vào các cảnh báo vật lý trong khi chờ khắc phục sự cố tấn công mạng.
Phía Nga cho biết tin tặc đã gửi các cảnh báo khẩn cấp giả sau khi xâm nhập vào ứng dụng di động của Bộ Tình trạng Khẩn cấp Nga. Bộ này không nêu tên thủ phạm vụ tấn công và trấn an người dân rằng hệ thống cảnh báo công cộng rộng hơn vẫn hoạt động bình thường, ứng dụng di động chỉ là dịch vụ bổ sung.
Theo hãng thông tấn AP, vụ việc cho thấy cuộc chiến tranh thông tin vẫn tiếp diễn song song với các hành động quân sự trong cuộc xung đột Nga-Ukraine.